El Estado aplicará controles sobre proveedores y equipos críticos
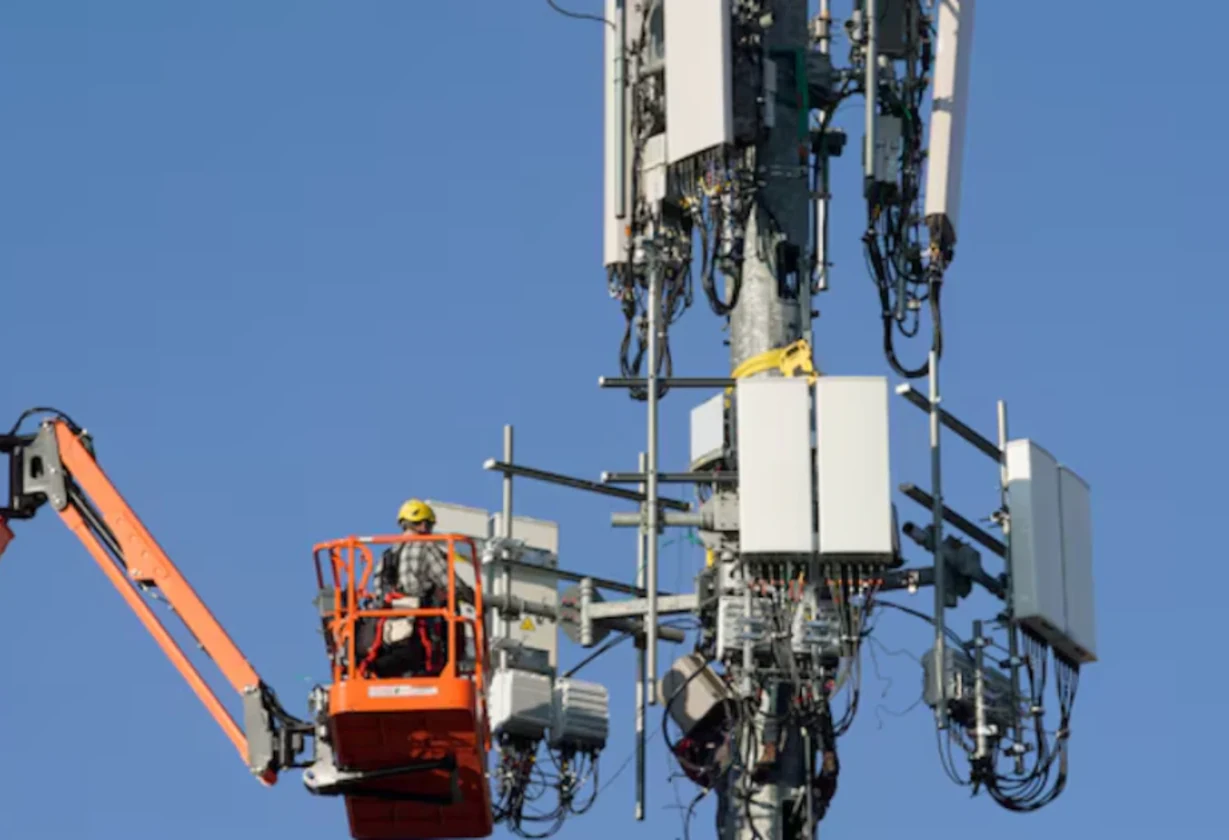
La Argentina incorporó requisitos de seguridad para la cadena de suministro de equipos destinados a infraestructuras críticas de telecomunicaciones. La medida alcanza al Estado nacional, toma como referencia un estándar estadounidense y podría extenderse al sector privado si el Enacom lo establece en futuras regulaciones.
Infórmate en DiarioPampero.com – La disposición obliga a controlar el origen, la fabricación, las actualizaciones y el soporte de los componentes tecnológicos adquiridos por organismos públicos.
La Disposición 7/2026, publicada el 6 de noviembre en el Boletín Oficial, aprobó los Requisitos Técnicos de Seguridad de la Cadena de Suministro para Equipamiento Destinado a Infraestructuras Críticas de Telecomunicaciones. El texto fue firmado por Walter Fabián Agüero, director ejecutivo del Centro Nacional de Ciberseguridad.
La normativa establece que las dependencias del Sector Público Nacional, incluidas las empresas y sociedades estatales, deberán incorporar exigencias específicas en sus pliegos y contratos cuando compren, contraten, instalen u operen tecnología para infraestructuras críticas. Los controles deberán adecuarse al nivel de criticidad de cada equipo.
El nuevo esquema de seguridad en telecomunicaciones contempla toda la cadena de suministro: diseño, fabricación, procedencia de componentes, distribución, instalación, actualizaciones de software y firmware, soporte técnico y retiro de los dispositivos.
Controles para equipos críticos
La disposición advierte sobre riesgos asociados con productos falsificados, componentes no autorizados, modificaciones en programas informáticos, fallas en los mecanismos de actualización y accesos remotos de fabricantes o terceros. También exige contar con información suficiente para identificar los equipos afectados por una vulnerabilidad recientemente detectada.
Entre las herramientas previstas figura la lista de materiales de software, conocida como SBOM. Se trata de un inventario estructurado de los componentes de software y firmware de un producto, con sus versiones, proveedores y dependencias, que permite determinar qué equipos podrían quedar expuestos ante una falla.
La regulación toma como referencia la SCS 9001, una norma desarrollada por la Telecommunications Industry Association de Estados Unidos para evaluar la forma en que fabricantes y proveedores gestionan la seguridad a lo largo de la cadena de abastecimiento.
El modelo contempla certificaciones realizadas por terceros y auditorías independientes sobre la gestión de riesgos. La evaluación puede abarcar el origen de los componentes, el control de proveedores, la administración de vulnerabilidades y la integridad de los productos durante su ciclo de vida.
La norma aclara que una certificación no reemplaza la evaluación técnica del equipamiento. Además, cualquier exigencia de certificación o revisión deberá justificarse según el nivel de criticidad asignado a cada categoría de producto.
Dentro de los 90 días posteriores a la entrada en vigencia, el Centro Nacional de Ciberseguridad deberá identificar las infraestructuras críticas de información y clasificar las categorías de equipos alcanzadas. Esas categorías y sus niveles de criticidad serán publicados en el Boletín Oficial, aunque la nómina de instalaciones concretas podrá mantenerse reservada.
Los requisitos se aplicarán a los procesos de compra o contratación que comiencen después de ese plazo. El equipamiento ya instalado podrá quedar sujeto a planes de adecuación, considerando su criticidad, exposición, ciclo de vida, disponibilidad de soporte y riesgo asociado. Un eventual reemplazo deberá ser dispuesto mediante una decisión fundada.
La medida no impone por ahora obligaciones directas a las empresas privadas. Sin embargo, su artículo 9 comunica la disposición al Ente Nacional de Comunicaciones para que evalúe si corresponde incorporarla a los procedimientos de homologación de materiales y a las obligaciones de los licenciatarios de servicios de tecnologías de la información y las comunicaciones.
Según el alcance previsto, una futura incorporación a la homologación podría incidir en el ingreso y la comercialización de equipos, mientras que nuevas obligaciones para los licenciatarios alcanzarían a compañías que prestan servicios dentro del sector regulado. Por ahora, cualquier exigencia para actores privados dependerá de normas posteriores, contratos estatales, regulaciones específicas o adhesiones voluntarias.
Aunque la disposición no excluye de manera expresa a países ni fabricantes por su nacionalidad y tampoco menciona compañías concretas, el enfoque sobre trazabilidad, proveedores y procedencia de componentes tiene una dimensión geopolítica. La seguridad de las redes y el control de la infraestructura digital forman parte de una disputa internacional que también involucra a Estados Unidos, la Unión Europea y otros países.
Te puede interesar…

El máximo tribunal reactivó la causa por el río Atuel y pidió informes sobre el cumplimiento de su sentencia La...
Cuatro jóvenes fueron dados de alta tras el accidente cerca de Embajador Martini Un automóvil Toyota Corolla volcó durante la...
Dos camionetas chocaron en el cruce de las rutas provinciales Un choque entre dos camionetas ocurrió alrededor de las 19:30...
Ziliotto: “El sector privado necesita reglas de juego claras y un Estado que ayuden a minimizar los riesgos de inversión”...