Cayó “La China”, la presunta jefa de la red que desvió $1.591 millones de cuentas de la UBA con maniobras fraudulentas
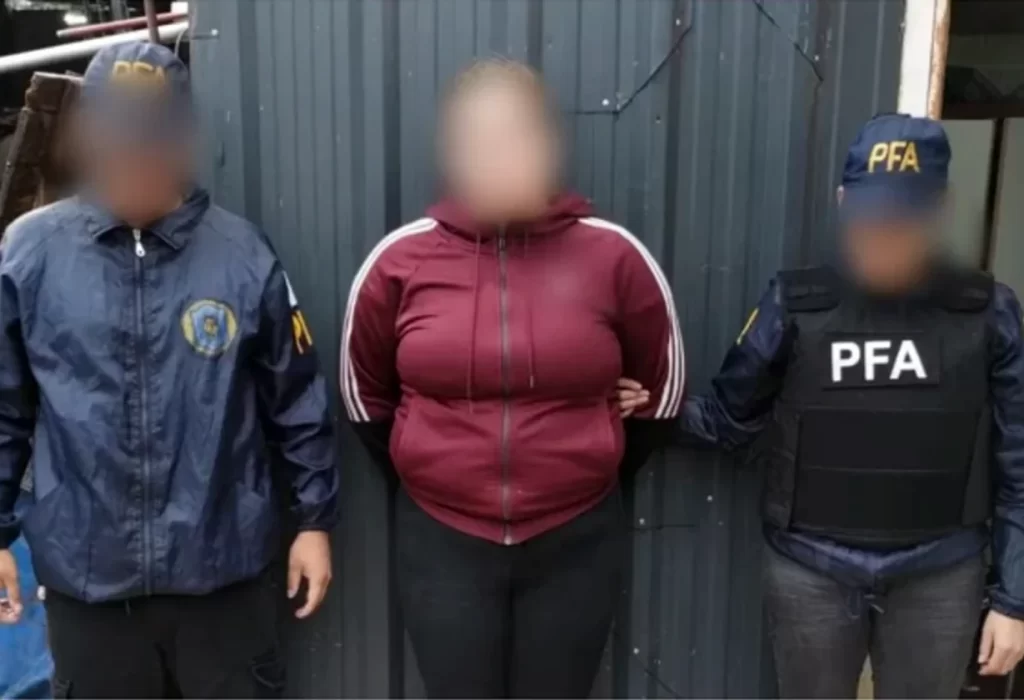
La Policía detuvo a “La China”, acusada de liderar una banda que sustrajo $1.591 millones de la UBA mediante falsas órdenes de transferencia. Ya son seis los implicados por estafa y asociación ilícita. Se usaron empresas y correos falsos para simular operaciones legales. La Justicia continúa con la investigación.
Fue detenida la mujer señalada como organizadora del esquema que sustrajo fondos millonarios a la UBA mediante transferencias bancarias falsas. La investigación continúa con seis imputados por estafa y asociación ilícita. El grupo usó correos apócrifos y empresas fantasma para el desvío sistemático del dinero.
Una operación que dejó al descubierto la fragilidad del sistema universitario
La Policía Federal detuvo este domingo a una mujer apodada “La China”, sindicada como la líder de una organización que habría robado más de $1.500 millones de las cuentas de la Universidad de Buenos Aires (UBA). La investigación, iniciada tras una denuncia de las Facultades de Derecho y Odontología en octubre de 2024, ya suma seis personas detenidas e imputadas por estafa y asociación ilícita.
Según la causa, el grupo habría simulado ser personal administrativo para emitir órdenes de transferencia apócrifas. “La China” habría sido quien coordinó el movimiento de los fondos: se desviaban a cuentas de terceros y luego eran reinsertados en el circuito financiero para dificultar el rastreo. Las operaciones ocurrieron entre septiembre y octubre del año pasado e incluyeron un total de 13 transferencias bancarias, por un monto de $1.591 millones.
Además, la banda intentó ejecutar otras tres transferencias por $341 millones, aunque estas no llegaron a concretarse. Las órdenes, falsificadas, fueron enviadas inicialmente por correo electrónico desde una dirección similar a la oficial ([email protected]) y luego entregadas en papel por un supuesto cadete, con firmas falsificadas de los responsables legales de las cuentas.
El modus operandi incluía también la creación de empresas fantasma y correos electrónicos ficticios para dar apariencia de legitimidad a las operaciones. Las autoridades continúan analizando el alcance de la red y no descartan nuevas detenciones en los próximos días.
Te puede interesar…

El exintendente de Deán Funes fue condenado a cuatro años por la matanza de 211 animales La Sala Penal del...
Choques y un vuelco causaron heridos leves en la Ruta 151, entre La Pampa y Río Negro Al menos tres...
El choque entre una Renault Captur y una moto ocurrió en calles 29 y 22 de General Pico y dejó...
Dos conductores sufrieron golpes menores tras el choque y vuelco en Quemú Quemú y quedaron fuera de peligro Un Volkswagen...